
फ्रिज र फ्रिजरमाथि साइबर हमला : युरोपका नौ देशमा खाद्य सुरक्षा संकट, रक्तभण्डारण केन्द्रसमेत निशानामा

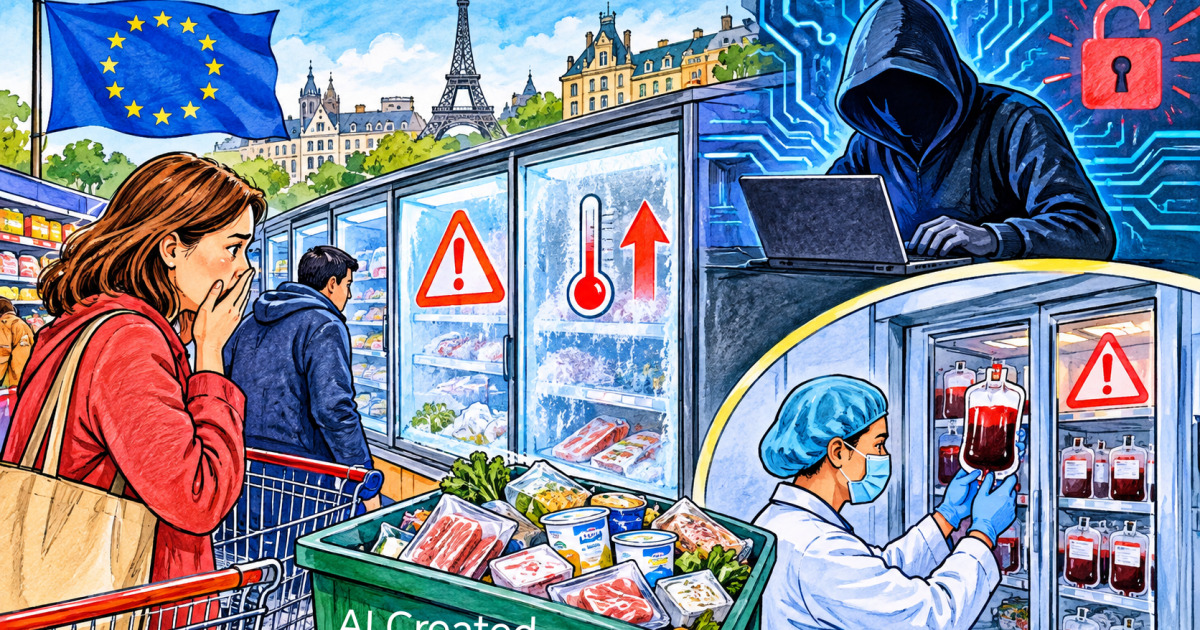
काठमाडौं, कात्तिक १९ ।युरोपका विभिन्न देशमा सुपरमार्केटका फ्रिज, फ्रिजर तथा खाद्य सामग्री भण्डारण गर्ने शीत प्रणालीलाई लक्षित गरी गरिएको साइबर हमलाले खाद्य आपूर्ति र जनस्वास्थ्यमा नयाँ जोखिम सिर्जना गरेको छ। ह्याकरहरूले कम्प्युटर प्रणालीमार्फत फ्रिज तथा फ्रिजरको तापक्रम नियन्त्रण गर्ने उपकरणमा अनधिकृत पहुँच बनाएर तापक्रम बढाइदिएपछि हजारौँ किलो खाद्य सामग्री नष्ट गर्नुपरेको छ।
अक्टोबर १२ मा फ्रान्सका सयौँ सुपरमार्केटमा देखिएको यस्तो समस्या नोभेम्बर २ मा पुनः फैलिँदा बेल्जियम, स्विडेन, नेदरल्यान्ड्स, एस्टोनिया, लक्जेम्बर्ग, फिनल्यान्ड, आयरल्यान्ड, इटाली र पोर्चुगलसम्म पुगेको अन्तर्राष्ट्रिय सञ्चारमाध्यमले जनाएका छन्। जर्मनीमा पनि एउटा सुपरमार्केट प्रभावित भएको विवरण सार्वजनिक भएको छ।
नोभेम्बर २ को घटनामा फ्रिज तथा फ्रिजरको तापक्रम कतिपय स्थानमा ५० डिग्री सेल्सियससम्म पुगेको थियो। सामान्य अवस्थामा चिसोमा राख्नुपर्ने मासु, माछा, दुग्धजन्य पदार्थ, समुद्री खाद्य सामग्री, जमेको तरकारी तथा अन्य छिटो बिग्रने खाद्य वस्तु प्रयोग गर्न नमिल्ने अवस्थामा पुगेपछि पसलहरूले ती सामग्री हटाएर फाल्नुपरेको थियो।
फ्रान्सबाट सुरु भएको घटना कसरी फैलियो?
अक्टोबर १२ मा फ्रान्सका इन्टरमार्चे, नेटो, कोअपेरेटिभ यू, कार्फुर र मोनोप्रिक्सलगायत सुपरमार्केटका फ्रिज तथा फ्रिजर नियन्त्रण प्रणालीमा साइबर हमला भएको थियो। सार्वजनिक विवरणअनुसार इन्टरमार्चे र नेटोका करिब ३००, कोअपेरेटिभ यूका १००, कार्फुरका ८० र मोनोप्रिक्सका ३० वटा पसल प्रभावित भएका थिए।
ह्याकरहरूले फ्रिज तथा चिस्यान प्रणाली सञ्चालन गर्ने कम्प्युटरमा प्रवेश गरी डिफ्रोस्ट अर्थात् बरफ पगाल्ने प्रक्रिया निरन्तर सञ्चालन हुने गरी सेटिङ परिवर्तन गरेका थिए। यसका कारण फ्रिजको तापक्रम अस्वाभाविक रूपमा बढेको थियो। केही पसलमा चिस्यान कक्षमा पानी जम्ने तथा चुहिने समस्या देखिएको थियो भने स्प्रिङ्कलर प्रणाली सक्रिय हुँदा आगलागीसमेत भएको विवरण सार्वजनिक भएको थियो।
फ्रान्समा भएको पहिलो घटनापछि पनि जोखिमपूर्ण उपकरणको सुरक्षा पूर्ण रूपमा सुधार हुन नसक्दा दोस्रो चरणको हमला भएको आशंका गरिएको छ।
नौ देशका सुपरमार्केट प्रभावित
नोभेम्बर २ को घटनामा बेल्जियम सबैभन्दा बढी प्रभावित मुलुकमध्ये एक देखिएको छ। त्यहाँ डेलहाइजका करिब ४० प्रोक्सी पसल, कार्फुरका १५, इन्टरमार्चेका १५ तथा कोलरुइट समूहअन्तर्गतका स्पारका पाँच पसलमा समस्या देखिएको थियो। बेल्जियमको मोन्सस्थित आइकियाको पसलमा समेत फ्रिजरको तापक्रम बढेको थियो।
स्विडेनमा कोअपका सात र आईसीएका २३ वटा पसल प्रभावित भएको रोयटर्सले जनाएको छ। आयरल्यान्डमा सुपरभालुका १३ पसलमा समस्या देखिएको थियो। फिनल्यान्डमा केसको समूहका केही साना पसलमा अस्वाभाविक तापक्रम अभिलेख गरिएको थियो। एस्टोनियाको सेल्भर सुपरमार्केटको एउटा पसलमा पनि फ्रिजरको तापक्रम ५० डिग्री सेल्सियससम्म पुगेको विवरण सार्वजनिक भएको थियो।
नेदरल्यान्ड्समा कम्तीमा १७ वटा व्यवसायका चिस्यान प्रणाली प्रभावित भएको र लक्जेम्बर्गमा डेलहाइजका चारवटा पसलमा समस्या देखिएको समाचारमा उल्लेख छ। इटालीमा पनि कोअपका केही फ्रेन्चाइज पसल प्रभावित भएको विवरण आएको छ।
बेल्जियमका सुपरमार्केटमा मात्रै करिब ७५ वटा पसल तथा अन्य खाद्य व्यवसाय प्रभावित भएको प्रारम्भिक विवरण सार्वजनिक भएको थियो। विभिन्न देशमा प्रभावित पसलको संख्या र क्षतिको अन्तिम विवरण भने अझै स्पष्ट भइसकेको छैन।
स्विडेनको कोअपले साइबर घटनाको पुष्टि गर्दै प्रभावित फ्रिज तथा फ्रिजरको समस्या समाधान गरिएको जनाएको छ। कम्पनीले पुरानो फोरजी सञ्जालमा निर्भर उपकरणलाई नयाँ प्रणालीमा रूपान्तरण गर्ने काम अघि बढाएको छ। आईसीएका अनुसार प्रभावित पसलका उपकरणहरू कम्पनीको केन्द्रीय सञ्जालबाहिर जडान गरिएका थिए।
पुरानो प्रविधि र कमजोर सुरक्षा प्रणालीको दुरुपयोग
यस घटनाको प्राविधिक पक्षमा डेनमार्कको डानफोस कम्पनीका चिस्यान नियन्त्रण उपकरणसमेत जोडिएका छन्। फ्रान्समा अक्टोबरमा भएको हमलापछि पनि पुराना उपकरण तथा सफ्टवेयर प्रयोग भइरहेका कारण साइबर जोखिम कायम रहेको देखिएको छ।
कतिपय उपकरणमा लामो समयदेखि सुरक्षा अद्यावधिक उपलब्ध नभएको र इन्टरनेटमार्फत प्रत्यक्ष पहुँच गर्न सकिने कमजोरी रहेको साइबर सुरक्षा विज्ञहरूले औँल्याएका छन्।
रोयटर्सका अनुसार डानफोसले आफ्ना ग्राहकलाई फ्रिज नियन्त्रण प्रणाली इन्टरनेटमा प्रत्यक्ष खुला नराख्न र सुरक्षा अद्यावधिक गर्न सुझाव दिएको छ। डेलोइटका साइबर सुरक्षा विज्ञ फ्रान्क ग्रोनेवेगेनले जोखिमपूर्ण उपकरणलाई सार्वजनिक इन्टरनेटबाट तत्काल अलग गर्नुपर्ने बताएका छन्।
स्विडेनको कोअपले प्रभावित उपकरणलाई इन्टरनेटबाट अलग गरेको छ भने नयाँ मोडेम र फाइभजी सञ्जालमा रूपान्तरण गर्ने प्रक्रिया अघि बढाएको छ।
युरोपेली सङ्घको साइबर सुरक्षा निकाय इनिसाले सदस्य राष्ट्रबीच सूचना आदानप्रदान, सहकार्य र समन्वित प्रतिकार्य आवश्यक रहेको बताएको छ। बेलायतको राष्ट्रिय साइबर सुरक्षा केन्द्रले पनि खाद्य प्रशोधन तथा आपूर्ति क्षेत्रमा सम्भावित जोखिम पहिचान र नियन्त्रणका लागि सतर्कता बढाएको छ।
दैनिक जनजीवन र खाद्य सुरक्षामा प्रभाव
सुपरमार्केटका फ्रिज तथा फ्रिजरमा भएको साइबर हमलाले उपभोक्ताको दैनिक जीवनमा प्रत्यक्ष असर पार्ने देखिएको छ। खाद्य सामग्री बिग्रिएपछि पसलहरूले बिक्री रोकेर सामग्री हटाउनुपरेको छ। यसले दैनिक उपभोगका लागि आवश्यक मासु, माछा, दूध, दुग्धजन्य पदार्थ र जमेको खाद्य सामग्रीको उपलब्धतामा अस्थायी समस्या सिर्जना गरेको छ।
खाद्य सामग्रीको ठूलो परिमाण नष्ट हुँदा खुद्रा व्यवसायीको आर्थिक क्षति बढेको छ। आपूर्ति प्रणाली प्रभावित हुँदा नयाँ सामग्री ल्याउनुपर्ने, भण्डारण व्यवस्थापन गर्नुपर्ने र उपभोक्ताको मागअनुसार वितरण गर्नुपर्ने चुनौती थपिएको छ। यस्तो अवस्थाले खाद्य सामग्रीको मूल्य तथा बजार आपूर्तिमा समेत दबाब सिर्जना गर्न सक्छ।
नेदरल्यान्ड्सको सुपरमार्केट सञ्चालक कम्पनी आहोल्ड डेलहाइजले साइबर हमलाका कारण सन् २०२६ को चौथो त्रैमासिकमा आफ्नो बिक्री २५ करोड युरोसम्म घट्न सक्ने र सञ्चालन आम्दानीमा १० करोड युरोसम्म असर पर्न सक्ने अनुमान सार्वजनिक गरेको छ। कम्पनीले सामान्य सञ्चालन पूर्ण रूपमा पुनःस्थापित गर्न अझै काम भइरहेको जनाएको छ।
खाद्य सुरक्षाको दृष्टिले पनि यो घटना गम्भीर छ। मासु, माछा, दूध तथा अन्य नाशवान् खाद्य वस्तु निश्चित तापक्रममा राख्नुपर्ने हुन्छ। आवश्यक चिस्यान कायम नरहेमा सूक्ष्मजीव तीव्र गतिमा वृद्धि हुन सक्छन् र खाद्य विषाक्तताको जोखिम बढ्न सक्छ। तापक्रम नियन्त्रण बाहिर गएको सामग्री पुनः चिसो बनाएर सुरक्षित हुन्छ भन्ने हुँदैन।
यद्यपि प्रभावित सुपरमार्केटबाट बिक्री भएका सामग्रीका कारण मानिसमा खाद्य विषाक्तता फैलिएको वा ठूलो जनस्वास्थ्य संकट उत्पन्न भएको आधिकारिक पुष्टि अहिलेसम्म सार्वजनिक भएको छैन। पसलहरूले जोखिमयुक्त सामग्री बिक्रीबाट हटाउनु र नष्ट गर्नु उपभोक्ता सुरक्षाका लागि अपनाइएको सावधानीपूर्ण कदम हो।
रक्तभण्डारण केन्द्रसमेत साइबर आक्रमणको निशानामा
सुपरमार्केटमा भएको घटनाभन्दा अझ संवेदनशील अर्को साइबर हमला फ्रान्सका रक्तभण्डारण केन्द्रमा भएको छ।
नोभेम्बर २ मा फ्रान्सेली रक्त प्रतिष्ठान (ईएफएस) अन्तर्गतका तीनवटा प्लाज्मा भण्डारण केन्द्रमा प्रयोग भएका चिस्यान उपकरणको तापक्रम र डिफ्रोस्ट नियन्त्रण सीमा अनधिकृत रूपमा परिवर्तन गर्ने प्रयास भएको थियो। ती केन्द्रमा रगतबाट प्राप्त प्लाज्मा भण्डारण गरिएको थियो। उक्त प्लाज्मा बिरामीलाई रगत चढाउने उपचार तथा औषधि उत्पादनमा प्रयोग गरिन्छ।
एसोसिएटेड प्रेस (एपी) का अनुसार सामान्य अवस्थामा माइनस ३० डिग्री सेल्सियसमा राखिने प्लाज्माको तापक्रमलाई माइनस ३० बाट बढाएर ११० डिग्री सेल्सियससम्म पुर्याउने प्रयास भएको विवरण फ्रान्सेली साप्ताहिक पत्रिका ले क्यानार आन्सेनेले सार्वजनिक गरेको थियो।
तर निगरानी प्रणालीले असामान्य गतिविधि समयमै पहिचान गरेपछि कर्मचारीले आवश्यक कदम चालेका थिए। भण्डारणमा रहेका प्लाज्मा तथा नमुनालाई सुरक्षित स्थानमा सारिएको वा सुरक्षित गरिएको थियो। कुनै पनि रक्तजन्य उत्पादन नष्ट नभएको र बिरामीमा स्वास्थ्यसम्बन्धी असर नदेखिएको फ्रान्सेली रक्त प्रतिष्ठानले जनाएको छ।
रक्त सङ्कलन तथा वितरण सेवा पनि अवरुद्ध नभएको प्रतिष्ठानको भनाइ छ। घटनाबारे फ्रान्सको राष्ट्रिय साइबर सुरक्षा निकाय र स्वास्थ्य मन्त्रालयले अनुसन्धान गरिरहेका छन्।
यो घटनाले साइबर हमला अब व्यापारिक प्रतिष्ठानको कम्प्युटर प्रणालीमा सीमित नरही अस्पताल, रक्तभण्डारण केन्द्र, औषधि उत्पादन तथा अन्य अत्यावश्यक स्वास्थ्य सेवाका तापक्रम नियन्त्रण प्रणालीसम्म पुग्न सक्ने जोखिम देखाएको छ।
रक्त, प्लाज्मा, खोप, औषधि तथा प्रयोगशालाका नमुना निश्चित तापक्रममा सुरक्षित राख्नुपर्ने भएकाले यस्ता प्रणालीमा हुने अनधिकृत हस्तक्षेपले उपचार सेवा र बिरामीको सुरक्षामा गम्भीर असर पार्न सक्छ।
को जिम्मेवार? उद्देश्य अझै अस्पष्ट
फ्रान्स र युरोपका विभिन्न देशमा भएका यी साइबर हमलाको जिम्मेवारी अहिलेसम्म कुनै ह्याकर समूहले लिएको छैन। घटनाहरू एउटै समूहले गराएको हो वा फरक–फरक समूहले एउटै कमजोरीको फाइदा उठाएका हुन् भन्ने पनि पुष्टि भएको छैन।
साइबर सुरक्षा अनुसन्धानकर्ताहरूले पुराना उपकरण, कमजोर सुरक्षा अद्यावधिक र इन्टरनेटसँग जोडिएका नियन्त्रण प्रणालीलाई सम्भावित प्रवेशद्वारका रूपमा हेरेका छन्। आर्थिक लाभका लागि गरिने सामान्य फिरौतीमुखी साइबर अपराधभन्दा फरक, खाद्य सामग्री नष्ट गर्ने र आपूर्ति प्रणाली अवरुद्ध पार्ने उद्देश्यसमेत हुन सक्ने आशंका गरिएको छ।
युरोपेली सङ्घका खाद्य तथा कृषि आयुक्त क्रिस्टोफ हान्सेनले खाद्य आपूर्ति शृङ्खलालाई लक्षित गरी भएका यस्ता घटनाले उपभोक्ताको विश्वास कमजोर पार्ने र खाद्य सुरक्षामै चुनौती सिर्जना गर्ने बताएका छन्।
यस घटनाले डिजिटल प्रविधिमा निर्भर आधुनिक खाद्य तथा स्वास्थ्य सेवा प्रणालीको एउटा गम्भीर कमजोरी उजागर गरेको छ। सुपरमार्केटको फ्रिजदेखि अस्पतालको रक्तभण्डारण केन्द्रसम्म तापक्रम नियन्त्रण गर्ने उपकरण सुरक्षित नरहेमा साइबर हमला प्रत्यक्ष रूपमा मानिसको दैनिक जीवन र स्वास्थ्यसँग जोडिन सक्छ।
त्यसैले यस्ता प्रणालीलाई नियमित सुरक्षा परीक्षण, सफ्टवेयर अद्यावधिक, इन्टरनेट पहुँच नियन्त्रण, वैकल्पिक तापक्रम निगरानी र आपत्कालीन सञ्चालन योजनासहित सुरक्षित बनाउनु आवश्यक देखिएको छ।
विभिन्न एजेन्सीहरूकाे सहयोगमा
अन्य लेखहरू: नेवाः टाइम्स

Comments (0)
No comments yet
Be the first to comment!
Write a Comment